AI-ügynökök biztonsága
Négy új kockázat és öt kérdés az éles indulás előtt
- AI az üzletben
A chatbot kérdésekre válaszol. Az ügynök viszont a felhasználó levelezését olvassa, és az ő nevében küld üzeneteket, ezért a biztonság súlypontja a modell szavairól áttevődik arra, amit az ügynök megtehet.
Egyetlen e-mail elég volt ahhoz, hogy a Microsoft 365 Copilot belső adatokat gyűjtsön össze és kívülálló kezébe juttassa őket, a címzettnek pedig még meg sem kellett nyitnia a levelet. A támadást az Aim Security hozta nyilvánosságra 2025 júniusában, EchoLeak néven: ez volt az első kattintás nélküli (zero-click) támadás, amelyet széles körben használt AI-asszisztensben találtak. A Microsoft kijavította a hibát és megerősítette, hogy a hiba egyetlen ügyfelét sem érintette. A mögötte álló gyengeség azonban mindenütt megvan, ahol az AI külső tartalmat olvas, és közben a céges adatokhoz is hozzáfér.
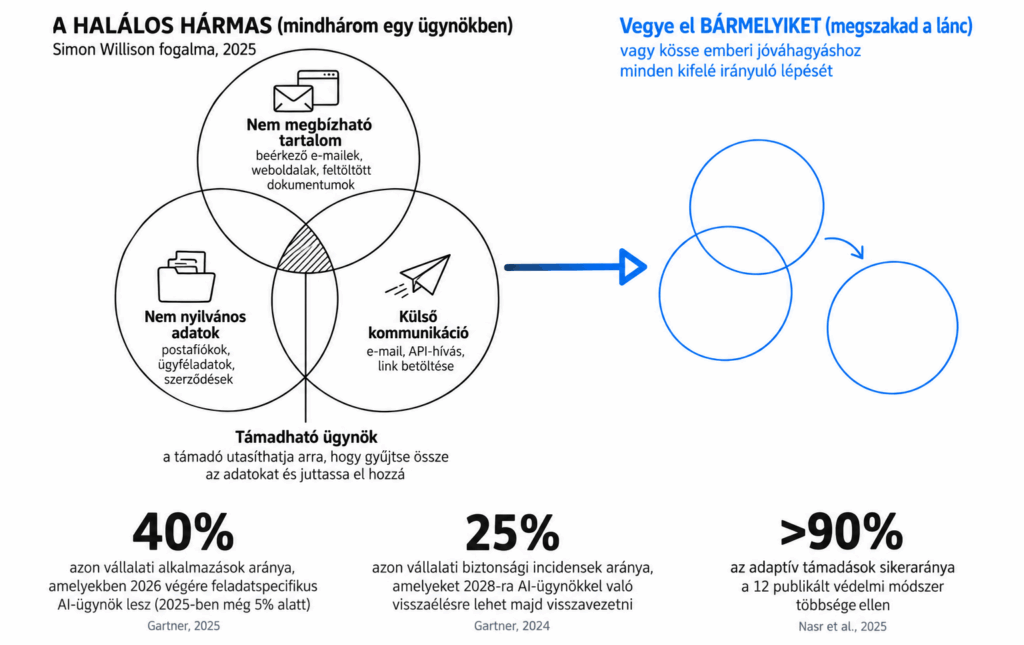
Ez a párosítás gyorsan terjed. A Gartner arra számít, hogy 2026 végére a vállalati alkalmazások 40%-ában lesz feladatspecifikus AI-ügynök, pedig 2025-ben ez az arány még 5%- alatt volt. Az elemzőcég stratégiai előrejelzései szerint 2028-ra a vállalati biztonsági incidensek negyedét arra lehet majd visszavezetni, hogy AI-ügynökkel éltek vissza. Ez a cikk az AI-ügynökök négy biztonsági kockázatát mutatja be, utána az adatréteget, amely mind a négy mögött van, végül pedig öt kérdést, amelyet még az ügynök éles indulása előtt tisztázni kell.
Ha az AI cselekszik is, másképp vetődik fel a biztonság kérdése
A chatbot szöveget ír, és ember dönti el, mi történjen vele. Az ügynök önállóan cselekszik, ehhez pedig hitelesítő adatokra, eszközökre és adathozzáférésre van szüksége, vagyis éppen arra, amit a támadó is meg akar szerezni.
Simon Willison, fejlesztő, aki megalkotta a prompt injection kifejezést (magyarul: rejtett utasítások becsempészése), halálos hármasnak (lethal trifecta) nevezi a veszélyes együttállást. Az ügynök akkor válik támadhatóvá, ha három képesség találkozik benne:
- privát adatokhoz fér hozzá, például postafiókokhoz, ügyféladatokhoz és szerződésekhez
- olyan tartalmat is olvas, amelyet kívülállók írnak, például beérkező e-maileket, weboldalakat és feltöltött dokumentumokat
- információt tud kifelé küldeni e-mailben, API-hívással vagy link betöltésével
Ha mindhárom megvan ugyanabban az ügynökben, a támadó utasíthatja arra, hogy gyűjtse össze az adatokat és juttassa el hozzá.
Az OWASP Top 10 for LLM Applications a nagy nyelvi modellekre (LLM) épülő alkalmazások kockázatait rangsorolja. A 2026-os kiadást a szerkesztői először vetették össze valós incidensekkel, összesen 7714 esettel, és benne a túl széles hatáskör (excessive agency) a hatodik helyről a harmadikra került. Túl széles a hatáskör, ha az AI-rendszer több eszközt, jogosultságot vagy önállóságot kap, mint amennyit a feladata megkövetel. A szakértők szavazata és az incidensadatok ugyanarra a veszélyre mutatnak.
Első kockázat: a prompt injection miatt a tartalom is utasítássá válhat
A nyelvi modell egyetlen összefüggő szövegként olvassa az utasításokat és az adatokat. Ugyanabban a szövegben érkezik a felhasználó kérése, és az a mondat is, amelyet a támadó e-mailben, PDF-ben vagy weboldalon rejtett el; a modell pedig bármelyiket követheti. Ez a prompt injection. Az OWASP Top 10 for Agentic Applications a tíz kockázat közül az első helyre ennek az ügynököket érintő változatát teszi, vagyis azt, amikor a támadó eltéríti az ügynök célját (agent goal hijack). Példaként az EchoLeaket említi.
Az EchoLeak során a támadó e-mailje addig várt a postafiókban, amíg a Copilot elő nem kereste, mert a felhasználó szokványos kérdést tett fel. A levélbe rejtett utasítások rávették az asszisztenst, hogy olyan linkbe illesszen belső adatokat, amely eljuttatta őket a támadóhoz. A támadás a Microsoft több védelmi vonalán is átjutott, még azon az osztályozómodellen is, amelyet éppen a prompt injection kiszűrésére építettek.
A szűrők segítenek, az elszánt támadó mégis átjut rajtuk. A „The Attacker Moves Second” című tanulmány szerzői, köztük az OpenAI, az Anthropic és a Google DeepMind munkatársai, adaptív, vagyis az adott védelemhez igazított támadásokkal vettek célba 12 publikált védelmi módszert, és a többségüket 90% feletti sikerarányal áttörték. Pedig e módszerek többségéről a kidolgozóik azt írták a saját tanulmányukban, hogy ellenük szinte egyetlen támadás sem jár sikerrel.
A brit Nemzeti Kiberbiztonsági Központ (NCSC) arra jutott, hogy a prompt injectiont talán soha nem lehet olyan alaposan felszámolni, ahogyan az adatbázisokat célzó SQL injectiont sikerült. A szervezeteknek ezért maradványkockázatként kell kezelniük, amelyet a tervezéskor, a fejlesztéskor és az üzemeltetéskor is kordában tartanak. Az a rendszer, amely ezt a megmaradó kockázatot nem viseli el, az NCSC szavaival „talán nem jó felhasználási terület az LLM-eknek”.
Minden ügynököt annak tudatában tervezzen meg, hogy egyszer rosszindulatú utasítást is fog olvasni.
Második kockázat: az ügynök jogosultságaival a támadó is élhet
Minden ügynök valamilyen azonosítóval lép be a rendszerekbe: szolgáltatásfiókot, API-kulcsot vagy OAuth-tokent használ, és ez nyitja meg előtte a postafiókot, a CRM-et vagy az ERP-t. Aki ezt a tokent ellopja, az ügynök nevében cselekedhet, és minden jogosultság az övé, amelyet az ügynök megkapott.
A Drift-incidens jól mutatja a nagyságrendet. 2025 augusztusában a támadók azokat az OAuth-tokeneket használták fel, amelyeket a Drift integrációiból loptak el; ezek az integrációk kötik össze a Drift AI-chatügynökét a Salesforce-szal és a Google Workspace-szel. A támadók a megbízható alkalmazásnak adták ki magukat, megkerülték a többtényezős hitelesítést és ügyféladatokat töltöttek le. A FINRA kiberbiztonsági figyelmeztetése szerint a támadás több mint 700 szervezetet érintett, az ellopott adatok között pedig API-kulcsok, felhős hitelesítő adatok és jelszavak is szerepeltek.
Az ilyen esetek mögött gyakran hiányosság áll. Az IBM Cost of a Data Breach Report 2026 című jelentése szerint azoknak a szervezeteknek a 92%-a, amelyek AI-hoz köthető adatvédelmi incidensről számoltak be, nem szabályozta megfelelően, ki férhet hozzá az AI-modellekhez és az adatokhoz.
Tekintsen minden ügynököt új kollégának, akinek szűkre szabott a munkaköri leírása: legyen kijelölt gazdája, csak ahhoz férjen hozzá, ami a feladatához kell, a hitelesítő adatai meghatározott idő után járjanak le, a műveleteit pedig annak a felhasználónak a jogaival hajtsa végre, akit kiszolgál. Az OWASP útmutatója konkrét példát is hoz: annak az ügynöknek, amely e-maileket foglal össze, elég csak olvasási jogot kapnia a postafiókhoz, az eszközkészletéből pedig maradjon ki a küldés és a törlés.
Az ügynök a legrosszabb napján is csak akkora kárt okozhat, amekkorát a jogosultságai megengednek.
Harmadik kockázat: minden MCP-csatlakozó beszállítónak számít
Az ügynökök csatlakozókon keresztül érik el a levelezőszolgáltatásokat, az adatbázisokat és a fájltárolókat. Sok csatlakozó a Model Context Protocolra (MCP) épül; ez egy nyílt szabvány, amely az AI-alkalmazásokat külső eszközökkel és adatokkal köti össze. Minden csatlakozó valaki másnak a kódja, és ez a kód az ügynök jogosultságaival fut.
Az első kártékony MCP-szerver, amelyet valós használat közben fedeztek fel, megmutatta, milyen kevés kell a támadónak. A kártékony csomag a Postmark hivatalos levélküldő programkönyvtárának nevét és kódját másolta le, és az 1.0.16-os verzióig úgy működött, ahogyan kellett. Ebbe a kiadásba a támadó egyetlen új sort írt, és a csomag onnantól minden e-mailt, amelyet rajta keresztül küldtek, titkos másolatban továbbította a támadónak, ahogy arról a The Hacker News beszámolt. Az OWASP becslése szerint a csomag mintegy 300 szervezethez jutott el.
Kezeljen minden csatlakozót beszállítóként: hagyja jóvá, rögzítse a verzióját és minden frissítést nézzen át, mielőtt az éles környezetbe kerül.
Negyedik kockázat: a tudásbázis és a memória megmérgezhető
Az ügynök abból dolgozik, amit előkeres. A későbbi válaszait és lépéseit a visszakereső rendszer (gyakori nevén RAG) tudásbázisa és az ügynök hosszú távú memóriája egyaránt alakítja. Aki ezekbe írni tud, az ügynököt is irányítani tudja.
A PoisonedRAG című tanulmányt a USENIX Security 2025 konferencián mutatták be. A kutatók minden megcélzott kérdéshez mindössze öt, külön erre a célra megírt szöveget helyeztek el a több millió szövegből álló tudásbázisban, és ez elég volt ahhoz, hogy a támadások 90%-a sikerrel járjon. A szerzők arra figyelmeztetnek, hogy ilyen szövegeket belső munkatársak is elhelyezhetnek a céges tudásbázisban, az OWASP pedig azt emeli ki, hogy a mérgezett bejegyzés minden későbbi munkamenetre hat, amely ebből a tárból olvas.
Biztonsági jogosultság az is, hogy ki írhat azokba a forrásokba, amelyeket az ügynök olvas, ezért ugyanazon a felülvizsgálati listán van helye, amelyen a pénzügyi rendszer hozzáférései szerepelnek.
A kár nagysága az adatrétegen múlik
Mind a négy kockázat végül azokhoz az adatokhoz vezet, amelyeket az ügynök elér. Ha az eltérített ügynök egyetlen projektmappához fér hozzá, egyetlen projektmappát szivárogtathat ki. Ha viszont ugyanezt az ügynököt olyan dokumentumtárra kötik rá, amely tizenöt év alatt gyűlt össze, mindent kiszivárogtathat, amit tizenöt év jogosultsági döntései után senki sem zárt le.
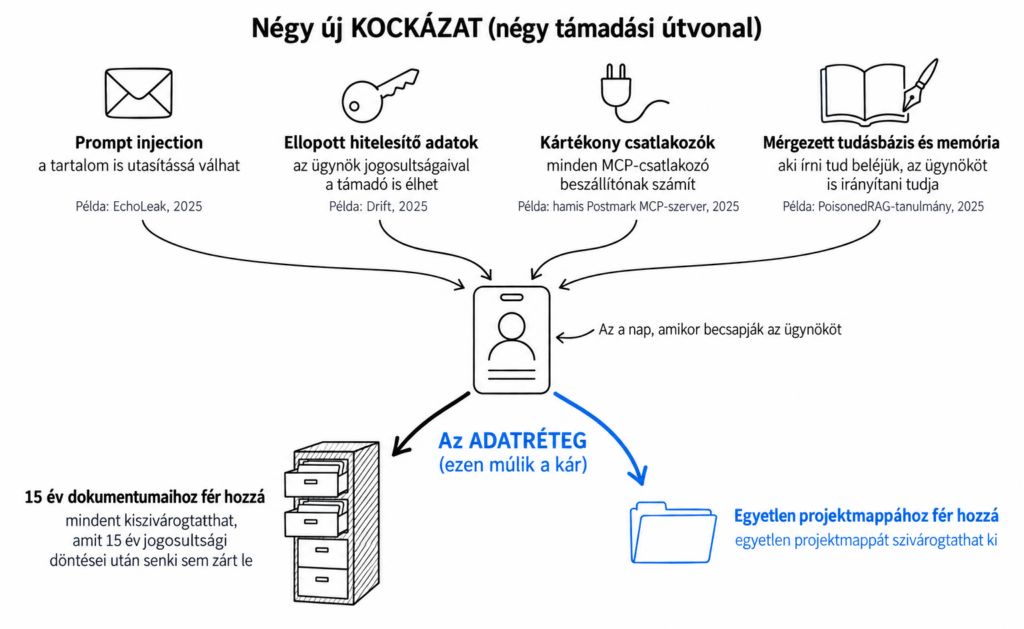
Az OWASP-lista szerint, ha érzékeny adat szivárog ki, a háttérben többnyire két szerkezeti hiba valamelyike áll, és ezek közül az egyik a túl széles körű megosztás (oversharing). A korlátozás nélkül megosztott meghajtók, a régről megmaradt jogosultságok és a tudásbázisok miatt érzékeny adatok is bekerülhetnek a visszakeresésbe, a modell pedig visszaadja őket, hiszen pontosan erre tervezték. Az OWASP szerint ezt az adatrétegben kell kijavítani.
Itt találkozik az AI-biztonság és a data governance. Mielőtt az ügynök élesben elindul, valakinek tudnia kell, milyen adatosztályok léteznek, ki az adatgazdájuk, ki olvashatja őket ma, és mely jogokat örökli majd az ügynök. A saját felméréseink ugyanezt mutatják. Az utóbbi időben minden olyan megbízásunkban, amelyben az ügyfél AI-használatát áttekintettük, találtunk legalább egy pontot, ahol már észrevétlenül kár keletkezett. Erről a shadow AI-ról szóló angol nyelvű cikkünkben írtunk.
Az ügynök biztonsága ezért az alatta lévő adatalapoknál kezdődik. Ha nem egyértelmű az adatok tulajdonosa, a hozzáférések és a hiteles források köre, az önállóság csak felerősíti a problémát. Erről bővebben: Miért buknak el az AI-projektek data governance nélkül →
Személyes adatoknál még nagyobb a tét. Ha az ügynök ilyen adatot szivárogtat ki, a GDPR szerint az adatkezelőnek indokolatlan késedelem nélkül be kell jelentenie az adatvédelmi incidenset a felügyeleti hatóságnak, ha lehetséges, legkésőbb 72 órán belül, miután tudomást szerzett róla. Kivétel csak az az incidens, amely valószínűsíthetően nem veszélyezteti az érintettek jogait és szabadságait.
Öt kérdés az ügynök éles indulása előtt
1. A halálos hármas tesztje.
Igaz-e egyszerre az ügynökre, hogy külső tartalmat olvas, érzékeny adatokat ér el, és kifelé is kommunikál? Ha igen, vegye el tőle a három képesség egyikét, vagy kösse emberi jóváhagyáshoz minden kifelé irányuló lépését.
2. Azonosító és hatáskör.
Kinek a nevében jár el az ügynök, mit olvashat, mit módosíthat, mit törölhet, és mikor jár le a hozzáférése?
3. Visszafordíthatatlan műveletek.
Mely műveletekhez kell emberi döntés (például kifizetéshez, törléshez, cégen kívülre küldött e-mailhez), és látja-e a jóváhagyó pontosan azt a műveletet, amelyet az ügynök végre fog hajtani?
4. Csatlakozók.
Ki hagyta jóvá az egyes eszközöket és csatlakozókat, melyik verziójuk fut az éles környezetben, és ki nézi át a következő frissítést?
5. Visszakövethetőség.
Hetekkel később is visszakövethető-e, mit olvasott az ügynök, hogyan döntött és mit tett?
Ha valamelyik kérdésre nincs leírt válasz, a következő incidens a legnagyobb valószínűséggel ott fog elindulni.
Ehhez a bizonyíthatósághoz tudni kell, honnan származott az adat, merre haladt, és mely rendszerek érintették. Ezt a követhetőséget vizsgáljuk itt: GDPR és data lineage →
Számolni kell azzal, hogy az ügynököt egyszer becsapják
Érdemes emlékezetben tartani azt az e-mailt, amelyet senkinek sem kellett volna megnyitnia. Az ügynök elleni támadás hétköznapi nyelven megírt szövegként is megérkezhet azon a csatornán, amelyet a munkatársak mindennap használnak, és a modell követheti az utasítást.
A 2026-os OWASP-lista vezetői olyan mondattal kezdik a bevezetőjüket, amelyet érdemes kitenni a falra:
“Stop trying to build a model that cannot be fooled.”
Steve Wilson (project lead) and Rock Lambros (co-lead), OWASP Top 10 for LLM Applications 2026
A vezetőségnek ez az elv minden ügynöknél három döntést jelent: el kell dönteni, mit érhet el az ügynök, mit tehet meg önállóan és mihez kell előbb engedélyt kérnie. A gazdasági érvet Daryl Plummer, a Gartner elemzője, fogalmazta meg: a biztonságot már az elején be kell építeni a termékekbe és a szoftverekbe, mert incidens után sokkal nehezebb pótolni.
Az ügynököket be befogják csapni. Hogy utána mi történik, az a tervezésen múlik, ezért még a következő pilot indulása előtt írja le, mit tehet meg az egyes ügynök olyankor, amikor téved.
Mielőtt az első ügynök élesben elindul
Ha az AI-ügynökök szerepelnek a terveiben, vagy a cég egyes területein már dolgoznak is, első lépésként készíttessen strukturált felmérést. Az AI Compass Audit 4 hetes, fix díjas folyamat, amely feltérképezi a cég AI-használatát, kockázati kitettségét és rendszerkörnyezetét. A végén egyértelmű választ kap arra, hogy mely kezdeményezéseket érdemes továbbvinni, milyen feltételekkel és milyen védelmi intézkedésekkel. Az ára 4950 eurótól indul.
Ha előbb a kérdéseit szeretné tisztázni, kezdje egy díjmentes, 30 perces konzultációval.
Források
- Aim Security. (2025, June). EchoLeak: Zero-Click AI Vulnerability in Microsoft 365 Copilot. Source of the EchoLeak attack chain and prompt-injection example. Cikk megnyitása →
- European Union. (2016). General Data Protection Regulation, Article 33. Source of the 72-hour personal data breach notification requirement. Cikk megnyitása →
- FINRA. (2025). Cybersecurity Alert: Salesloft Drift AI Supply Chain Attack. Source of the stolen OAuth token incident affecting more than 700 organizations. Cikk megnyitása →
- Gartner. (2024, October 22). Gartner Unveils Top Predictions for IT Organizations and Users in 2025 and Beyond. Source of the forecast on AI-agent-related enterprise breaches. Cikk megnyitása →
- Gartner. (2025, August 26). Gartner Predicts 40% of Enterprise Apps Will Feature Task-Specific AI Agents by 2026. Source of the enterprise AI agent adoption forecast. Cikk megnyitása →
- IBM & Ponemon Institute. (2026, July). Cost of a Data Breach Report 2026. Source of findings on AI-related breaches and inadequate access controls. Cikk megnyitása →
- National Cyber Security Centre. (2025, December 8). Prompt Injection Is Not SQL Injection. Source of the residual-risk approach to prompt injection. Cikk megnyitása →
- Nasr, M., et al. (2025, October). The Attacker Moves Second. Source of adaptive prompt-injection attacks against published defenses. Cikk megnyitása →
- OWASP GenAI Security Project. (2025, December 9). OWASP Top 10 for Agentic Applications. Source of agent goal hijacking and other agentic AI security risks. Cikk megnyitása →
- OWASP GenAI Security Project. (2026, August). OWASP Top 10 for LLM Applications 2026. Source of excessive agency, oversharing, and AI security control recommendations. Cikk megnyitása →
- The Hacker News. (2025, September). First Malicious MCP Server Found in the Wild. Source of the malicious MCP connector case involving the Postmark package. Cikk megnyitása →
- Willison, S. (2025, June 16). The Lethal Trifecta for AI Agents. Source of the private data, untrusted content, and external communication risk model. Cikk megnyitása →
- Zou, W., et al. (2025). PoisonedRAG: Knowledge Corruption Attacks to Retrieval-Augmented Generation of Large Language Models. Source of the knowledge-base poisoning results reported at USENIX Security 2025. Cikk megnyitása →
Fehér Lajos
Fehér Lajos informatikai szakértő, közel 30 év tapasztalattal az adatbázis-fejlesztés, különösen az Oracle-alapú rendszerek, valamint az adatmigrációs projektek és a magas rendelkezésre állást, illetve skálázhatóságot igénylő rendszerek tervezése területén. Az elmúlt években munkája mesterséges intelligenciára épülő megoldásokkal is kiegészült, az üzleti szempontból mérhető értéket teremtő rendszerek kialakítására fókuszálva.
Kapcsolódó cikkek
Hogyan használják az alkalmazottaid a ChatGPT-t anélkül, hogy tudnál róla — és miért vezető szintű kockázat ez

Amit a vállalati döntéshozóknak érteniük kell a skálázás előtt
Gyakorlati útmutató pénzügyi és felső vezetőknek középvállalatoknál
Biztos benne, hogy az AI a megfelelő következő lépés?
Segítünk feltárni a valódi lehetőségeket, korlátokat és a reális következő lépéseket.